Procédure
Objetivo de este artículo
Regularmente circulan correos electrónicos falsos que usurpan la identidad de LWS.
Su objetivo es hacerle clic en un enlace fraudulento o impulsarle a comunicar información sensible.
En este artículo, aprenderá a:
- reconocer un correo electrónico falso que se hace pasar por LWS;
- verificar si el mensaje recibido es legítimo;
- saber qué hacer según su situación;
- reaccionar rápidamente si hizo clic, introdujo su contraseña o realizó un pago.
Servicios afectados
Esta documentación concierne a todos los clientes de LWS que utilizan uno de los siguientes servicios:
- nombre de dominio
- alojamiento web
- servicio de correo
- cuenta de cliente LWS
- servicios que requieren una renovación o una acción desde el espacio [ADDRESS]>
Requisitos previos
Antes de seguir este procedimiento, debe:
- tener acceso al correo electrónico recibido;
- poder conectarse a su espacio de cliente LWS;
- no haber eliminado el mensaje si desea que el soporte lo revise.
Contexto: ¿por qué recibe este tipo de correo electrónico?
Los estafadores envían regularmente correos electrónicos que retoman el nombre, el logotipo o el tono de LWS para sembrar dudas.
Su método es simple:
- crear un mensaje alarmante;
- hacerle creer que un servicio va a caducar, ser suspendido o eliminado;
- impulsarle a hacer clic rápidamente en un enlace;
- recuperar luego sus credenciales o su información bancaria.
Estos mensajes fraudulentos no transitan por las infraestructuras de LWS.
Es importante señalar que no se ha constatado ninguna fuga de datos en LWS.
Los estafadores aprovechan principalmente:
- información pública;
- direcciones de correo electrónico encontradas en Internet;
- escenarios inventados para crear una sensación de urgencia.
Cuando estas campañas se denuncian, se realizan solicitudes de bloqueo ante los proveedores afectados, aunque no siempre prosperen.
¿Qué tipos de correos electrónicos falsos se han identificado?
Los correos electrónicos falsos observados pueden adoptar varias formas.
Por ejemplo, puede recibir un mensaje que anuncia:
- un falso aviso de renovación de servicio;
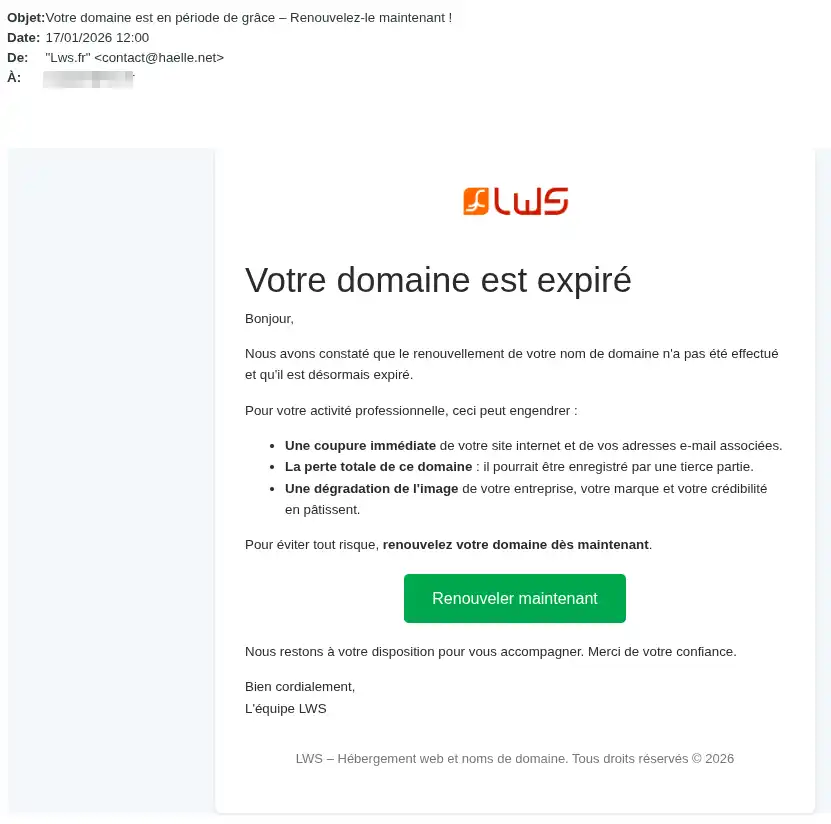
- un falso aviso de rescisión de contrato;
- una supuesta eliminación de su cuenta de cliente;
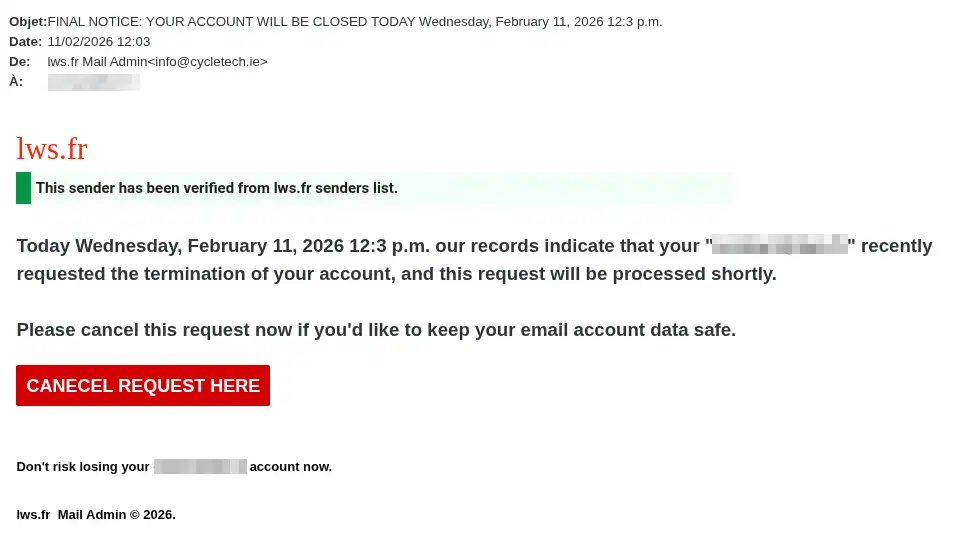
- un mal funcionamiento de su servicio de correo;
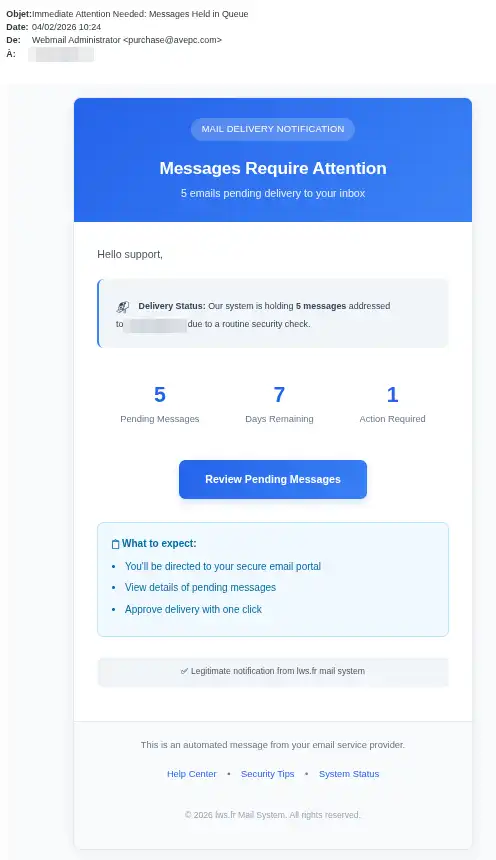
- una contraseña caducada para una dirección de correo electrónico;
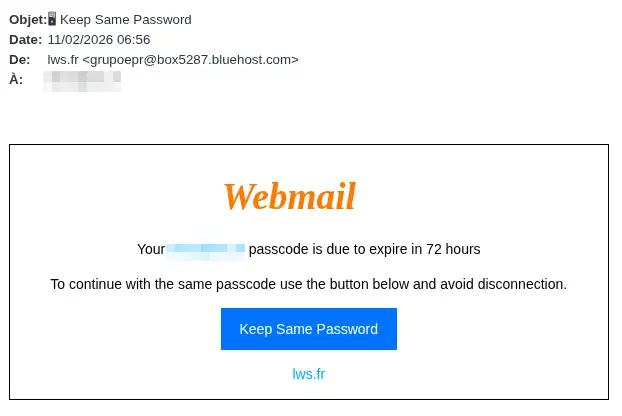
- una contraseña caducada para su cuenta de cliente;
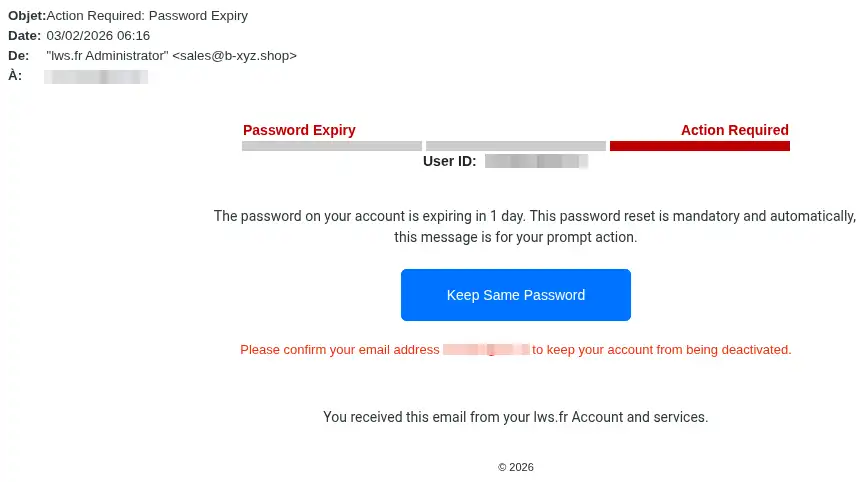
- una dirección de correo electrónico suspendida;
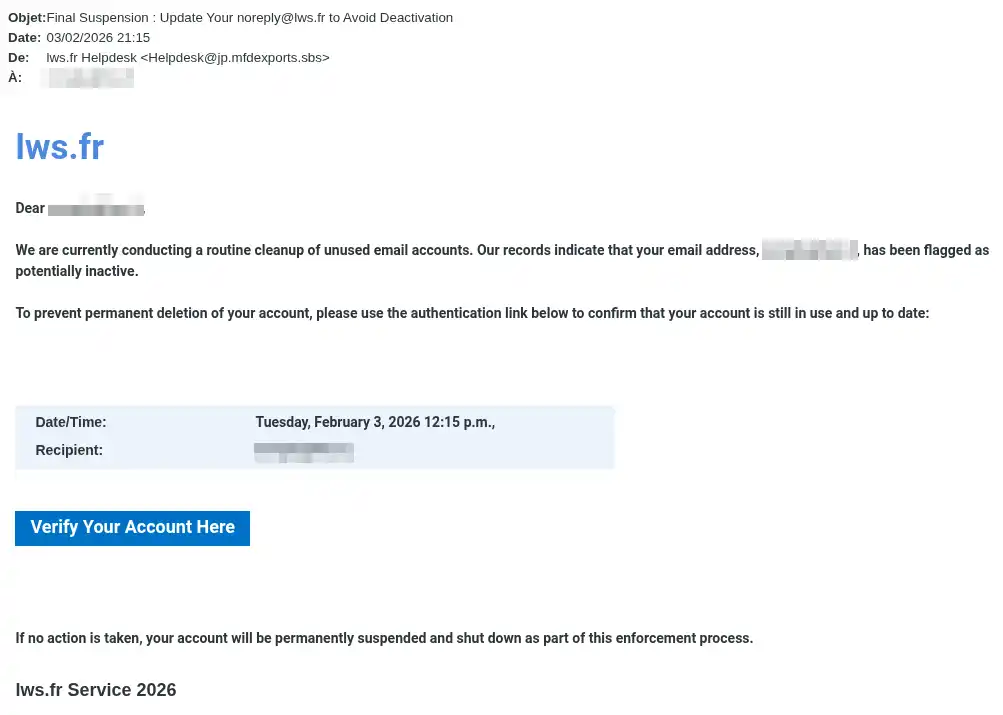
- una dirección de correo electrónico eliminada;
- un buzón casi saturado, por ejemplo al 95 % o 98 %;
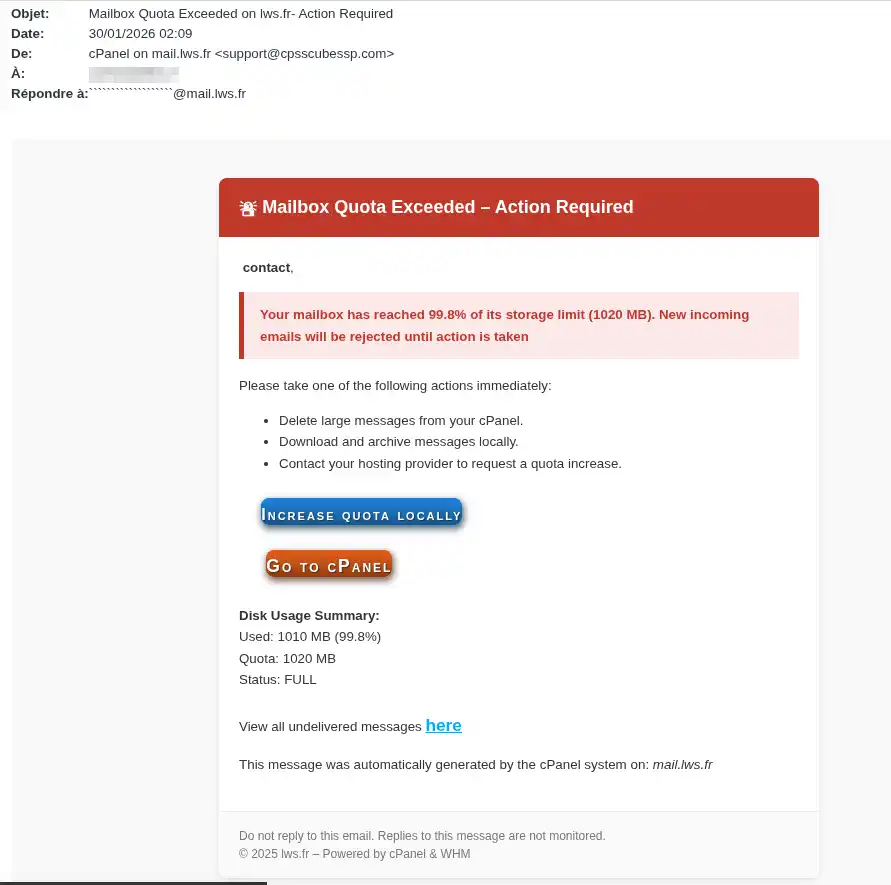
- una solicitud de verificación de identidad;
- una confirmación de dirección de correo electrónico tras un supuesto mantenimiento;
- una solicitud urgente de pago para evitar una interrupción del servicio.
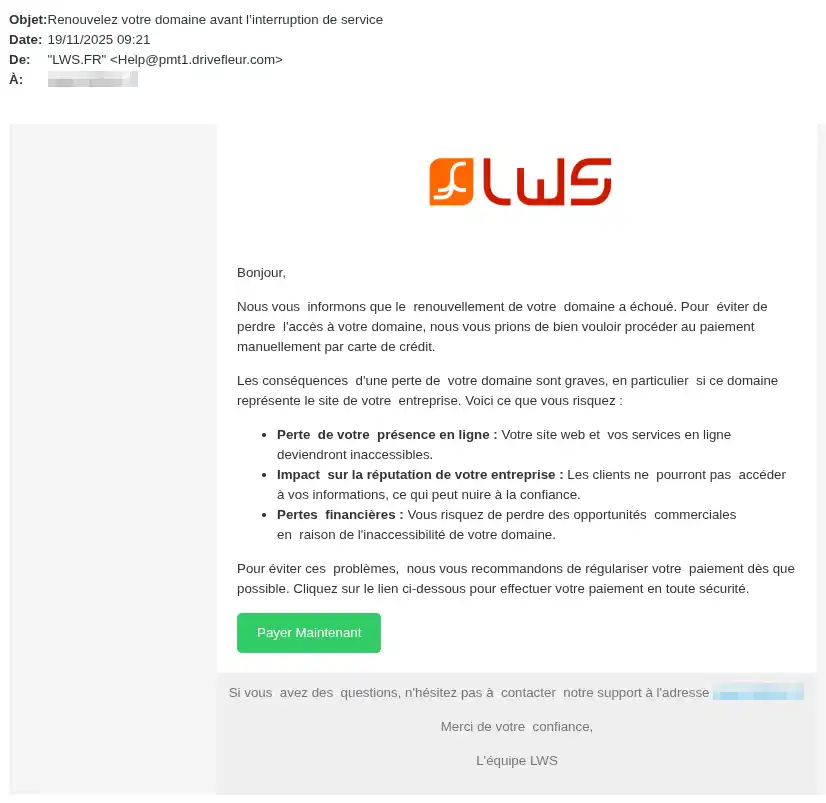
Aunque el asunto cambie, el objetivo sigue siendo siempre el mismo:
hacerle hacer clic en un enlace fraudulento o hacerle introducir información personal.
¿Cómo reconocer un correo electrónico falso de LWS?
Varios elementos deben alertarle.
El mensaje no contiene su identificador de cliente.
Todos los correos electrónicos enviados por LWS contienen su identificador de cliente con el formato:
LWS-XXX según los casos.
Si recibe un mensaje que:
- le pide hacer clic en un enlace;
- le pide pagar;
- le pide verificar su cuenta;
- le pide confirmar su información;
pero no contiene su identificador de cliente, debe considerarlo fraudulento.
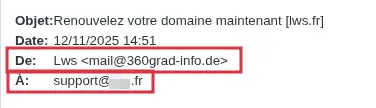
La dirección de envío no es la correcta.
LWS se comunica únicamente:
- con la dirección de correo electrónico registrada en su espacio de cliente;
- y envía sus mensajes desde [EMAIL].
Si el mensaje proviene de otra dirección, debe considerarse sospechoso.
Ejemplo de correo sospechoso:
El mensaje trata de hacerle actuar con urgencia.
Los estafadores suelen utilizar formulaciones como:
- “Su servicio será suspendido hoy.”
- “Su cuenta va a ser eliminada.”
- “Su buzón está casi lleno.”
- “Su contraseña ha caducado.”
- “Último recordatorio antes de la rescisión”
Este tono alarmante se utiliza para impulsar a actuar sin verificar.
El mensaje contiene un enlace o un botón de pago.
Un correo electrónico que le pide:
- pagar una factura;
- renovar inmediatamente un servicio;
- confirmar su identidad;
- reactivar una dirección de correo electrónico;
- actualizar su contraseña;
a través de un enlace contenido en el mensaje, debe tratarse con prudencia.
En caso de duda, nunca haga clic en el enlace y contacte con el soporte de LWS desde su espacio de cliente.
El contenido es impreciso, inusual o incoherente
Un correo electrónico fraudulento también puede presentar:
- formulaciones inusuales;
- errores;
- solicitudes demasiado vagas;
- amenazas exageradas;
- una incoherencia entre el problema anunciado y sus servicios reales.
- un precio inexacto
Qué debe hacer inmediatamente si recibe un correo electrónico potencialmente sospechoso
Siga este procedimiento en orden.
Paso 1: No haga clic en ningún enlace
No haga clic:
- en [PERSON_NAME];
- en ningún enlace;
- en ningún archivo adjunto.
Aunque el mensaje parezca creíble, no inicie ninguna acción desde el correo electrónico.
Paso 2: No responda al mensaje
No responda al remitente.
Que aparezca un nombre conocido no garantiza que el correo electrónico sea legítimo.
[PERSON_NAME] 3: Verifique los elementos [PERSON_NAME] del correo electrónico
Antes que nada, [PERSON_NAME]:
- la presencia de su identificador de cliente;
- la dirección real del remitente;
- el tipo de solicitud realizada;
- el carácter urgente o amenazante del mensaje.
Paso 4: Conéctese directamente a su espacio de cliente LWS
Abra usted mismo su navegador y acceda a su espacio de cliente LWS sin utilizar el enlace contenido en el correo electrónico.
Esto permite verificar la situación desde la fuente oficial.
Paso 5: Verifique si se solicita una acción real
Una vez conectado a su espacio de cliente, [PERSON_NAME]:
- sus servicios activos;
- sus vencimientos;
- sus solicitudes pendientes;
- sus notificaciones;
- las acciones realmente solicitadas en su cuenta.
Si [PERSON_NAME] coincide con el contenido del correo electrónico, lo más probable es que se trate de un mensaje fraudulento.
Paso 6: [PERSON_NAME] al soporte en caso de duda
Si no está seguro del origen del mensaje, contacte con el soporte de LWS a través de la sección Asistencia de su espacio de cliente.
No solicite la verificación respondiendo al mensaje recibido.
Pase siempre por el canal oficial.
¿Cómo verificar que un correo electrónico es legítimo?
Puede considerar que un mensaje es fiable únicamente si varios elementos coinciden.
Verifique los siguientes puntos
El mensaje debe:
- contener su identificador de cliente;
- provenir de [EMAIL];
- referirse a un servicio realmente presente en su cuenta;
- corresponder a una acción visible en su espacio de cliente;
- no basarse únicamente en un enlace contenido en el correo electrónico.
Si el correo electrónico le pide una acción pero no aparece ninguna solicitud equivalente en su espacio de cliente, considere el mensaje sospechoso.
¿Qué hacer según su situación?
[PERSON_NAME] — Ha recibido el correo electrónico pero no ha hecho clic en nada
En este caso:
- no realice ninguna acción desde el correo electrónico;
- revise su cuenta desde el espacio de cliente;
- elimine el mensaje si se confirma el fraude;
- contacte con el soporte a través del espacio de cliente si desea una comprobación adicional.
Caso 2 — Ha hecho clic en el enlace pero no ha introducido nada
En este caso:
- cierre inmediatamente la página abierta;
- no introduzca ninguna información;
- conéctese a su espacio de cliente LWS para verificar que no se solicita ninguna acción real;
- vigile su cuenta por precaución.
Caso 3 — Ha introducido su contraseña
Si ha introducido la contraseña de su cuenta de cliente o de una dirección de correo electrónico en un sitio fraudulento:
- cambie inmediatamente la contraseña correspondiente;
- elija una contraseña fuerte y diferente de la anterior;
- verifique que la información de contacto de su cuenta no haya sido modificada;
- compruebe que no se ha realizado ninguna acción inusual en sus servicios.
Caso 4 — Ha introducido sus datos bancarios
En este caso:
- contacte inmediatamente con su banco;
- solicite un bloqueo si es necesario;
- vigile sus operaciones bancarias;
- conserve toda prueba útil: [PERSON_NAME], captura de pantalla, hora del pago, importe.
Caso 5 — Ha realizado un pago
Si ha pagado desde un enlace fraudulento:
- contacte sin demora con su banco;
- notifique el pago como sospechoso;
- pregunte los pasos a seguir según su tarjeta o su medio de pago;
- verifique después su espacio de cliente LWS para confirmar que realmente no se esperaba ningún pago oficial.
Errores frecuentes y soluciones
“El mensaje parece profesional, así que seguramente es verdadero”
No es un criterio suficiente.
Los estafadores saben reproducir el aspecto de un correo electrónico oficial.
Buen hábito: verifique siempre el identificador de cliente, la dirección de envío y su espacio de cliente.
“El mensaje habla de un problema urgente, tengo que hacer clic rápido”
Eso es precisamente lo que buscan los estafadores.
Buen hábito: no haga nunca clic movido por la urgencia.
“He visto LWS en el nombre del remitente”
El nombre mostrado puede ser engañoso.
Buen hábito: verifique la dirección real de envío del correo electrónico.
“He hecho clic, así que mi cuenta está necesariamente pirateada”
No necesariamente.
El riesgo depende sobre todo de lo que haya hecho después.
Buen hábito: si no ha introducido nada, cierre la página y compruebe su cuenta.
[PERSON_NAME] una contraseña o pagó, actúe de inmediato.
“He recibido un correo electrónico que habla de un buzón lleno, así que seguramente es real”
No necesariamente.
Buen hábito: verifique desde su espacio de cliente o sus herramientas oficiales, nunca desde el enlace contenido en el mensaje.
“El mensaje no contiene mi identificador de cliente pero parece serio”
Es una señal de alerta importante.
Buen hábito: considere fraudulento todo mensaje que solicite una acción sin identificador de cliente.
Resultado esperado tras la verificación
Al final de su comprobación, debe poder determinar claramente una de estas dos situaciones.
Situación normal
Puede estar tranquilo si:
- no se solicita ninguna acción inusual en su espacio de cliente;
- el mensaje no corresponde a ninguna necesidad real;
- usted [ADDRESS] comunicado ninguna información sensible;
- no aparece ninguna operación bancaria anormal.
Situación que debe tratarse inmediatamente
Debe actuar rápidamente si:
- ha introducido una contraseña;
- ha introducido datos bancarios;
- ha realizado un pago;
- constata una modificación anormal en su cuenta;
- ya no puede acceder a su espacio de cliente o a sus servicios.
Plazos y nivel de urgencia
En este tipo de situación, ciertas acciones deben realizarse inmediatamente.
Qué hacer inmediatamente
- dejar de hacer clic en el mensaje;
- cambiar la contraseña si la ha comunicado;
- contactar con el banco si ha introducido datos bancarios o ha pagado;
- verificar el estado real de sus servicios en el espacio [PERSON_NAME]>
Lo que no debe esperar
No debe esperar varias horas o varios días si:
- ha transmitido una contraseña;
- ha comunicado datos bancarios;
- ve una actividad inusual.
Cuanto más rápido reaccione, más [PERSON_NAME] riesgos.
Buenas prácticas para evitar el phishing
Para reducir los riesgos, mantenga estos reflejos:
- no haga nunca clic en un enlace de un correo electrónico si tiene dudas;
- verifique siempre [PERSON_NAME] identificador de cliente;
- compruebe siempre la dirección de envío;
- conéctese directamente a su espacio de cliente;
- no introduzca nunca sus datos bancarios desde un correo electrónico sospechoso;
- contacte con el soporte únicamente a través de la sección Asistencia de su espacio de cliente [PERSON_NAME] duda.
Conclusión
Los correos electrónicos falsos que se hacen pasar por LWS buscan provocar una reacción rápida utilizando el miedo, la urgencia o la duda.
Para protegerse:
- no haga nunca clic en un enlace sospechoso;
- verifique siempre [PERSON_NAME] identificador de cliente;
- considere sospechoso todo mensaje que no provenga de [EMAIL];
- compruebe siempre la situación desde su espacio de cliente LWS;
- contacte con el soporte a través de la Asistencia de su espacio de cliente en caso de duda.
Si ha comunicado una contraseña o datos bancarios, actúe inmediatamente.

 Póngase en contacto con nosotros
 Área de clientes


 Visite LWS


 Sí
 No
 Artículo leído
35400 una vez
 Merci ! N'hésitez pas à
poser des questions sur nos documentations si vous souhaitez plus d'informations et nous aider à les
améliorer.
 Acerca de
